
Urda y la responsabilidad penal por diseño del flujo de información
María Barbancho Saborit, abogada penalista, incide en este artículo de opinión en las responsabilidades que se pueden exigir en el accidente ferroviario de Urda (Toledo), donde han fallecido 69 personas.
Good Rules
Dirija usted mientras yo gestiono
El que no ve, no puede parar: Urda y la responsabilidad penal por diseño del flujo de información
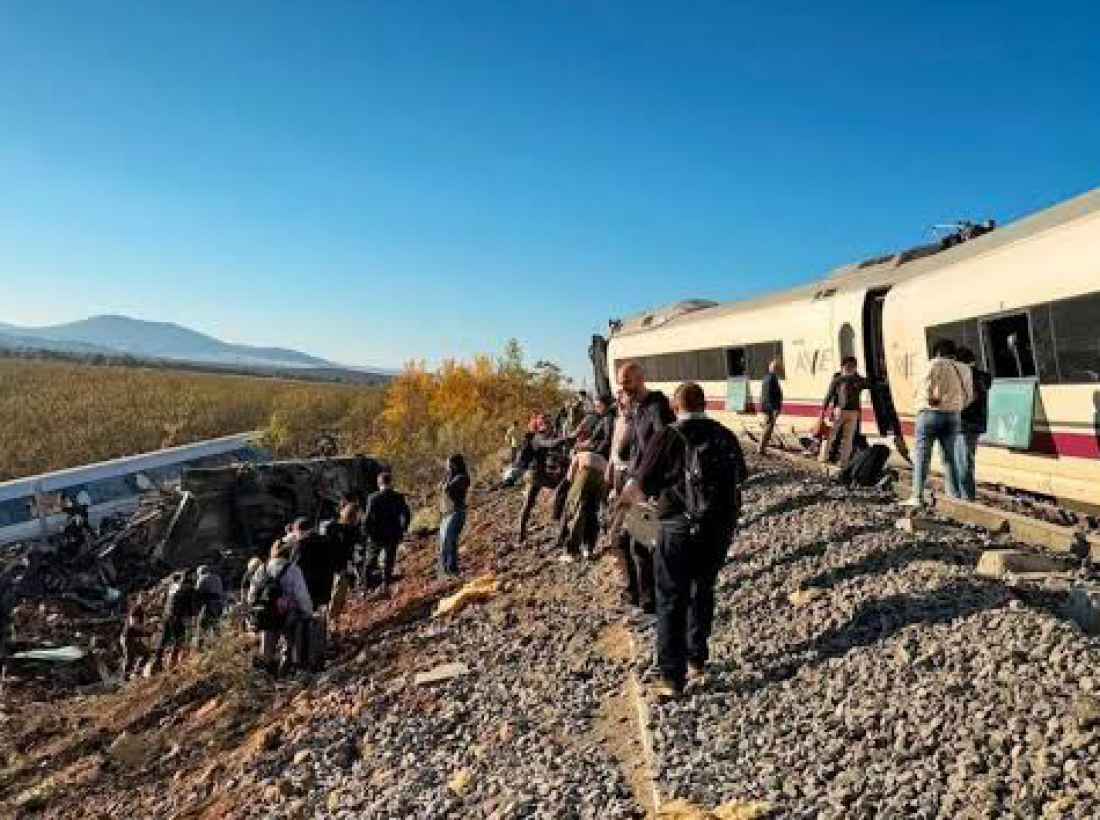
A las 8:53 del 28 de octubre, un AVE alcanzó por detrás a un Iryo detenido en Urda. Sesenta y cuatro muertos. El sistema de control automático había caído veintitrés minutos antes. Un controlador en Atocha había autorizado la marcha en modo alternativo. Y el tren que iba a colisionar llevaba varios minutos circulando hacia uno que no podía moverse y del que, al parecer, nadie en el centro de control tenía localización confirmada.
La instrucción acaba de abrirse. No hay imputados. Pero hay una pregunta que este accidente plantea con una claridad que los anteriores no habían tenido: ¿qué pasa cuando el problema no es que alguien tomara una mala decisión, sino que el sistema estaba diseñado para que quien decide no tuviera la información que necesitaba para decidir bien?
Esa es la pregunta que distingue Urda de los accidentes ferroviarios anteriores. En Angrois, en 2013, el maquinista iba a 190 kilómetros por hora en una curva limitada a 80. La decisión individual fue el centro del caso. En Urda, el controlador que autorizó la marcha del AVE 2080 puede haber seguido el protocolo exactamente como estaba escrito, y aun así el tren colisionó. Porque el protocolo, tal como estaba diseñado, no le exigía confirmar que la vía aguas abajo estaba despejada antes de autorizar.
Si eso es lo que la instrucción confirma, el caso deja de ser un problema de decisión individual y se convierte en un problema de diseño. Y eso desplaza la responsabilidad penal hacia un lugar que la jurisprudencia española visita con menos frecuencia: quien decidió qué información recibe el operador en el momento crítico.
En los sistemas de control distribuido —ferroviarios, aéreos, nucleares— hay siempre alguien que no toma las decisiones operativas pero que determina con qué datos se toman. Ese alguien diseña los protocolos, define qué alarmas se activan y cuáles no, decide qué tiene que saber el controlador antes de poder autorizar una orden. Es, en términos jurídicos, quien tiene la posición de garante más relevante del sistema. No porque esté más arriba en el organigrama, sino porque su decisión de diseño antecede y condiciona todas las decisiones operativas posteriores.
La doctrina penal alemana lleva décadas estudiando este problema bajo el concepto de dominio de la organización. La idea central es que en estructuras donde las decisiones se ejecutan en cadena, el injusto penalmente relevante no siempre está en el último eslabón —el que aprieta el botón— sino en quien configuró la cadena. Quien decide que el controlador puede autorizar marcha sin localización confirmada del tren de delante está tomando, en ese momento, la decisión que determinará lo que ocurra meses o años después en un incidente real.
Traducido al caso de Urda: si el protocolo de gestión de fallos del LZB no exigía confirmación de vía libre antes de autorizar marcha en modo alternativo, la pregunta no es si el controlador lo aplicó mal. Es quién aprobó ese protocolo, con qué análisis de riesgo, y si quien lo aprobó tenía posibilidad razonable de saber que ese escenario —fallo del sistema principal con un tren detenido sin comunicación aguas abajo— podía producirse.
La respuesta a esa pregunta no está en el centro de control de Atocha. Está en los despachos donde se diseñó el sistema de gestión de incidencias de ADIF, en las actas de las reuniones donde se aprobaron los protocolos de operación en modo degradado, y en los informes técnicos que evaluaron o dejaron de evaluar los riesgos de ese diseño.
El caso Pescanova, resuelto por el Tribunal Supremo en 2023, ofrece una analogía útil aunque el contexto sea radicalmente distinto. El Supremo tuvo que determinar, en una cadena de responsabilidad contable, quién tenía posición funcional concreta sobre los documentos falsificados. No bastaba con estar en el organigrama: hacía falta que el responsable hubiera tenido acceso real a la información y capacidad efectiva de intervenir. La misma lógica aplica aquí, pero la información relevante no son las cuentas de una empresa sino los datos de localización de dos trenes en la misma vía.
Diecisiete minutos. Ese es el tiempo que pasó entre el fallo técnico y la colisión. Un sistema bien diseñado para ese escenario —un escenario que no era imprevisible, porque los fallos del LZB tienen historial— debería haber impedido la colisión sin necesidad de que ningún operador tomara ninguna decisión excepcional. Si no lo hizo, la pregunta penal no empieza en el controlador. Empieza antes. Mucho antes.
Fdo: María Barbancho Saborit, abogada penalista y CEO de Barbancho Legal
Temas relacionados